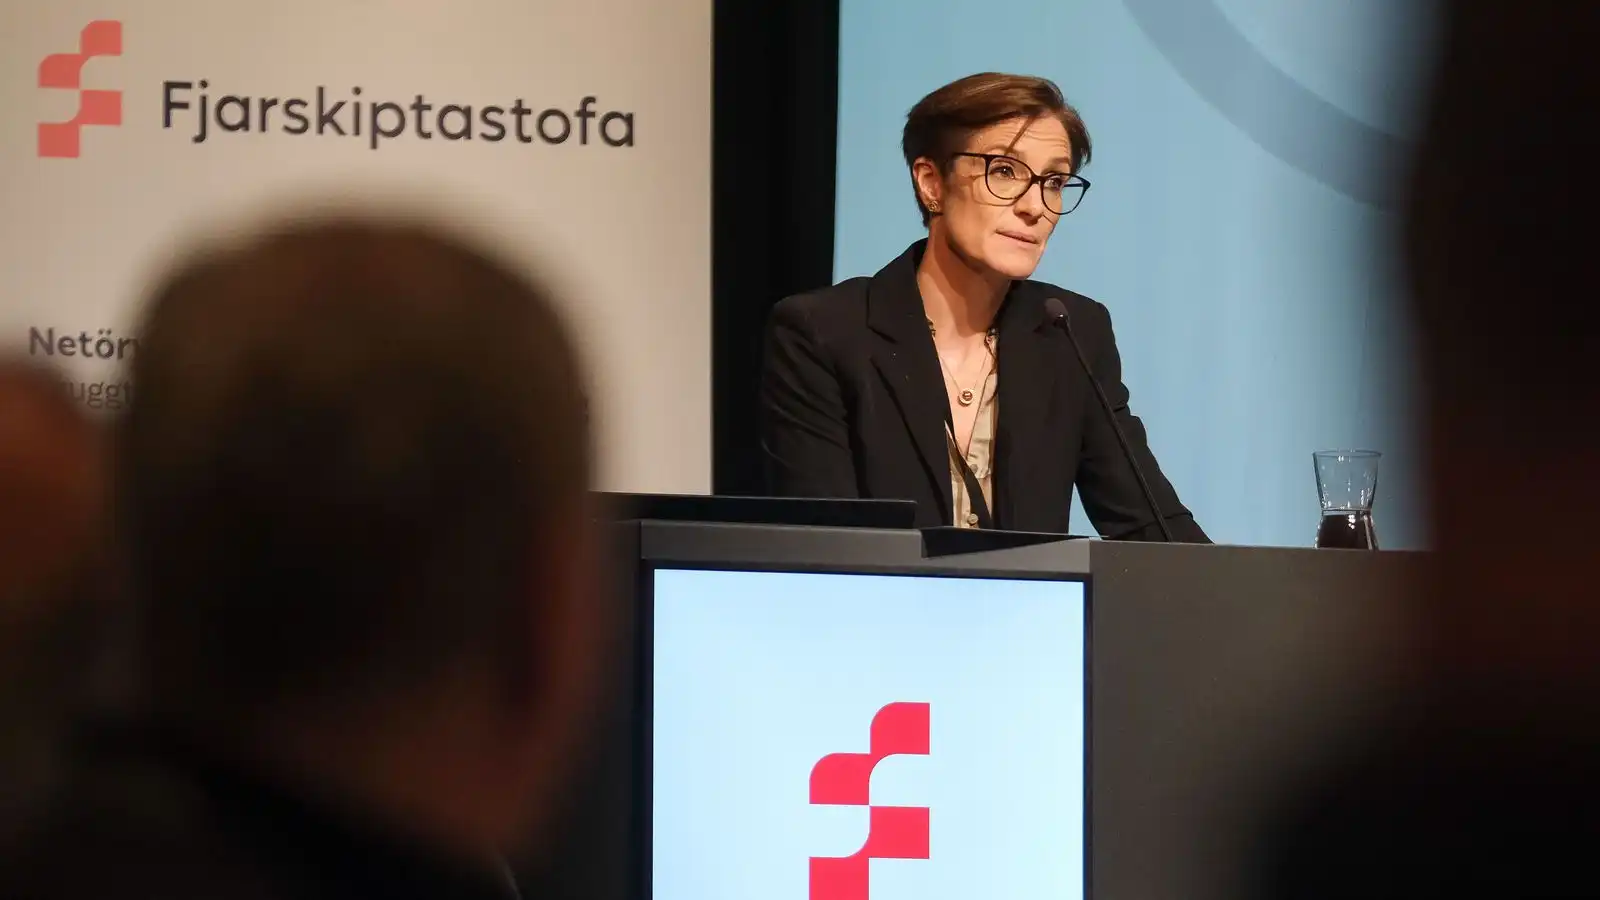
Netöryggisráðstefna Fjarskiptastofu fór fram í þriðja sinn á Hótel Hilton í morgun en þangað mættu meðal annars erlendir sérfræðingar, meðal annars fulltrúi Atlantshafsbandalagsins til að ræða netöryggi og þær stafrænu ógnir sem samfélagið stendur frammi fyrir.
Rúm vika er síðan alvarlegir veikleikar fundust í forritunarmáli að nafni PHP sem notað er fyrir um sjötíu prósent vefsíðna heimsins. Unnur Kristín Sveinbjarnardóttir sviðsstjóri netöryggissviðs Fjarskiptastofu segir Íslendinga komna mjög langt í stafrænni þjónustu og gert vel þegar kemur að því að byggja upp öflugt fjarskiptanet.
„Hins vegar erum við ekki eins vel stödd þegar kemur að netöryggi og áfallaþoli þessara innviða og við verðum að horfast í augu við það að við þurfum að byggja upp bæði öflugra netöryggi hér hjá okkar krítísku innviðum og við þurfum líka að taka ákveðna ábyrgð á því að þrýsta þessum málum áfram á stjórnunarlevelinu.“
Alþjóðasamstarf hafi aldrei skipt meira máli þegar kemur að netöryggi. Mikilvægt sé að styrkja tengslin og efla upplýsingamiðlun svo hægt sé að átta sig á því hvað við vitum og vitum ekki að sögn Unnar. Breyttur veruleiki stafi fyrst og fremst af því hve auðvelt er hægt að nýta gervigreind til þess að finna flókna öryggisgalla líkt og þann sem kenndur er við PHP. Sá galli hafi fyrst fundist árið 2004.
„Það eru tuttugu og tvö ár síðan að þessir undirliggjandi veikleikar voru fundnir. Þetta er náttúrulega auðvitað flókinn veikleiki en það var ekki fyrr en að sérfræðingar með aðstoð gervigreindar gátu misnotað hann og það tók þá tvo daga að finna út úr því. Þannig þannig þetta sýnir að gervigreindin getur aðstoðað sérfræðinga, góða sem slæma, við að nýta mjög flókna veikleika og það breytir áhættumyndinni mikið fyrir það hvernig íslensk stjórnvöld og íslenskir innviðir þurfa að bregðast við.“
Hraðinn sé orðinn gríðarlegur og tíminn frá því að veikleikar uppgötvast og eru nýttir hafi aldrei verið minni. Tíminn til varna hafi hinsvegar einnig styst en þá þurfi grunnþættir netöryggis og stjórnunaráhættu innan fyrirtækja og stofnana að vera í lagi. Mjög lítið þurfi til þess að almenningur finni fyrir því þegar slíkir veikleikar eru nýttir, um sé að ræða almannaheilla- og þjóðaröryggismál.
Erum við að gera nóg eins og staðan er í dag?
„Ég held að það sé alltaf hægt að gera betur, það er alltaf hægt að gera betur en það er líka alveg ljóst að það er innleiðingarhalli á Íslandi gagnvart reglugerðum og öðru sem er að koma frá Evrópu og það er gríðarlega mikilvægt að við förum að stíga inn í þetta af fullum krafti, sér í lagi með þeirri bæði ógnarmynd sem er að skapast bæði varðandi breytingar á alþjóðapólitíska sviðinu og þessa gervigreindarþróun og svo er bara stafræn þróun yfir höfuð alltaf að auka ákveðna áhættufleti,“ segir Unnur.
„Þannig að já, við þurfum aðeins að stíga upp og herða skrúfurnar en það er mikilvægt að það sé gert í ákveðnu samtali og samvinnu við aðila. Stjórnvöld ein geta ekki aktað. Krítískir innviðir verða að vinna ákveðið saman og með stjórnvöldum. Við þurfum líka að nýta alla þá þekkingu og getu sem við eigum hér innanlands, innan háskólasamfélagsins, innan fræðasamfélagsins og vinna saman áfram til þess að efla netöryggissamfélagið.“