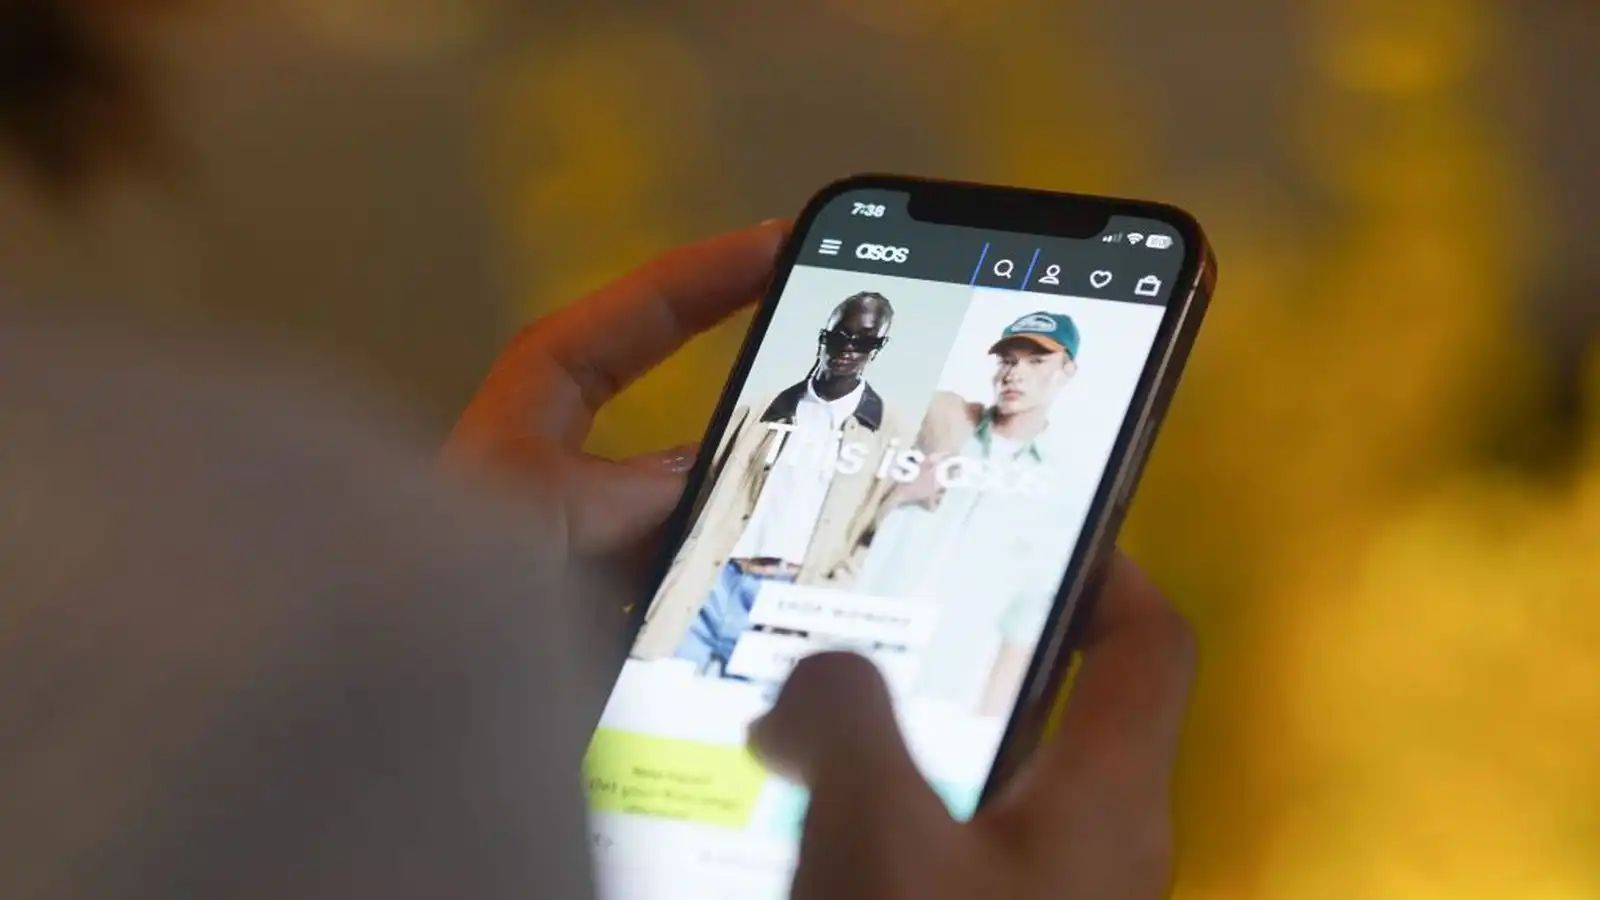
Þetta kemur fram í tölvupósti sem notendur ASOS hafa fengið sendan í vikunni. Þar biðjast forsvarsmenn fyrirtækisins afsökunar á óvissunni sem meldingin kann að hafa valdið. Íslenskir notendur voru meðal þeirra sem fengu skilaboð frá forriti ASOS frá meintum tölvuþrjótum.
„Við komumst að því að óviðkomandi aðili komst inn á aðgang starfsmanns ASOS með því að villa á sér heimildir sem traustur tengiliður og afla sér þannig upplýsinga um innskráningu. Þær upplýsingar voru síðan notaðar til að nálgast upplýsingar um þriðja aðila sem ASOS notar,“ segir í tölvupóstinum til notenda.
Lokað var tafarlaust á tölvuþrjótana og hafin ítarleg rannsókn með aðstoð netöryggissérfræðinga. Þar kom í ljós að tölvuþrjótarnir komust yfir nöfn og samskiptaupplýsingar viðskiptavinanna auk annarra ópersónulegra upplýsinga sem tengjast aðgöngum þeirra.
Hins vegar komust tölvuþrjótarnir ekki yfir greiðslukortaupplýsingar né lykilorð aðganganna. Þá eru vefsíða og forrit ASOS örugg í notkun. Viðskiptavinirnir þurfa því ekki að grípa til neinna aðgerða en þurfa þó að vera á varðbergi gagnvart óvæntum skilaboðum eða símtölum.
„Við munum aldrei biðja þig um að gefa upp lykilorð, öryggiskóða eða greiðsluupplýsingar í óumbeðnum skilaboðum eða símtölum,“ segir í tölvupóstinum.
„Við vitum að viðskiptavinir okkar treysta okkur fyrir upplýsingum sínum. Við tökum þá ábyrgð alvarlega og höfum þegar gripið til frekari ráðstafana til að efla öryggiseftirlit enn frekar.“