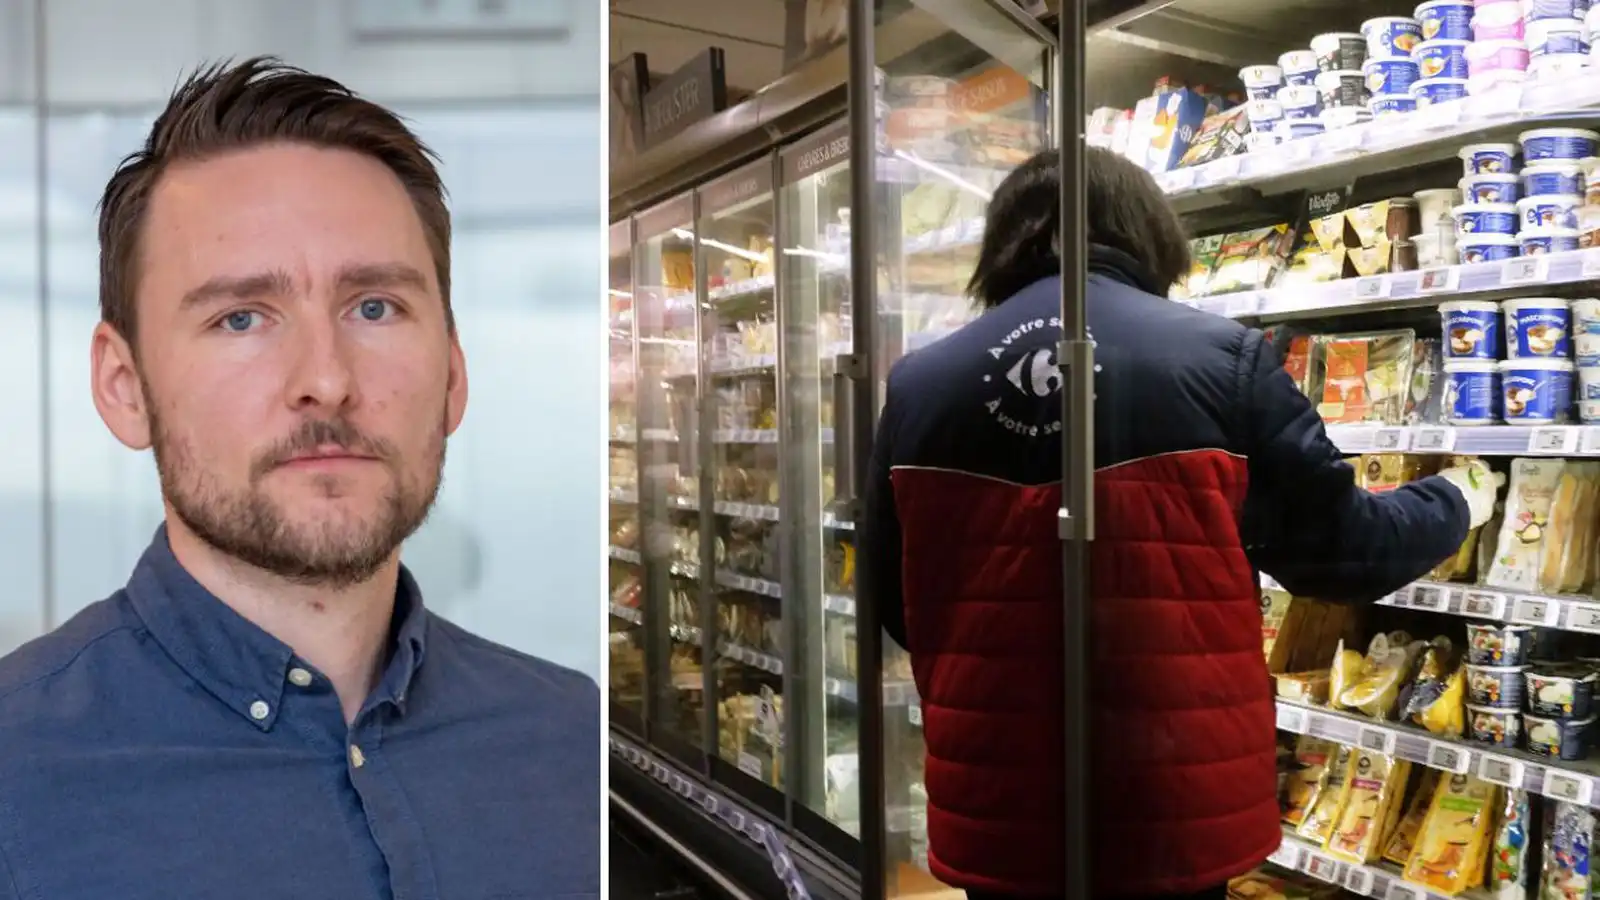
Óþekktir tölvuþrjótar nýttu sér veikleika í stýrikerfum fyrir kæla og áttu við stillingar þeirra í hundruðum matvöruverslana í Frakklandi aðfararnótt fimmtudags. Talið er að hitinn í kælunum hafi verið um fimmtíu gráður í sex klukkustundir.
Verslanirnar þurftu að henda bæði ferskri og frosinni matvöru og hleypur tjónið á tugum milljóna evra. Evrópulögreglan rannsakar nú árásirnar og segir AP-fréttastofunni að hún sé í sambandi við yfirvöld í nokkrum Evrópuríkjum.
Frönsk netöryggisyfirvöld sögðu í gær að árásin væri líklega enn í gangi. Hún hvatti eigendur verslana til þess að tengja kælana aðeins aftur við netið í gegnum öruggar VPN-tengingar, uppfæra stýrikerfi þeirra og skipta um lykilorð.
Magni R. Sigurðsson, forstöðumaður CERT-IS, netöryggissveitar íslenskra stjórnvalda, segir að af erlendum fréttum að dæma hafi tilkynningar borist um atvik sem tengjast kælum í Spáni, Portúgal, Póllandi og Belgíu. Yfirvöld í löndunum hafi þó ekki staðfest það.
Í fyrstu var talað um að þrjótar hefðu nýtt sér veikleika í kælum frá Danfoss en Frakkar hafa síðan staðfest að einnig hafi verið átt við kæla frá Copeland og Dixell.
Engar tilkynningar hafa borist CERT-IS um að ráðist hafi verið á kæla hér á landi. Magni segir að eftir uppákomuna í Frakklandi hafi starfsmenn CERT-IS séð að örfáir kælar sem mögulegt væri að eiga við væru á opnu neti hér á landi í byrjun vikunnar. Búið hafi verið að taka þá alla út af netinu í gær.
„Aðilar hér á landi hafa greinilega verið vakandi yfir þessum fréttum og tekið þá út af netinu,“ segir Magni.
Einföld í framkvæmd
Ekki liggur fyrir hver stóð að árásunum á matvörukælana í Frakklandi. Tilgátur ná frá öllum frá óvinveittum ríkjum eins og Rússlandi, sem hefur staðið fyrir aragrúa skemmdarverka í Evrópu, til stúdentamótmælenda sem fara nú mikinn í Frakklandi.
Magni segir erfitt að segja til um hver gæti borið ábyrgð vegna þess hversu einfalt sé að komast inn í kerfin sem ráðist var á. Það gæti þess vegna hafa verið unglingur sem leiddist allt eins og glæpahópur eða aðgerðasinnar.
„Árásin var svo auðveld í framkvæmd að hver sem er getur með smá þekkingu framkvæmt hana,“ segir hann.
Nýttu sér veikleika og opinn aðgang
Hver sá sem réðst á kælana nýtti sér að stýribúnaður þeirra var aðgengilegur á netinu. Magni segir það fyrirkomulag slæmt því þá geti hver sem er komist inn á aðgangssíðu sem hleypi þeim inn í stýringuna.
Þrjótarnir notfærðu sér svo veikleika í stýrikerfi kælanna sem rekstraraðilar þeirra höfðu ekki uppfært til þess að ná stjórn á þeim. Einnig hjálpaði þeim að eldri kælar sem framleiðendur gáfu ekki lengur út hugbúnaðaruppfærslur fyrir voru enn í notkun og opnir út á netið.
Loki opnum kælum strax
Magni segir algengt að alls kyns stýribúnaður sé opinn út á netið. CERT-IS hafi lagt áherslu á gagnvart rekstraraðilum að hafa ekki tæki og stýringar opnar út á netið að óþörfu.
„Slík tæki ættu alltaf að vera á bak við eldvegg eða aðgangsstýringu sem aðeins rekstraraðili eða eigandi hefur aðgang að í gegnum VPN-tengingu eða trausta tengingu. Ég og þú eigum ekki að geta komist inn á stýringuna,“ segir forstöðumaðurinn.
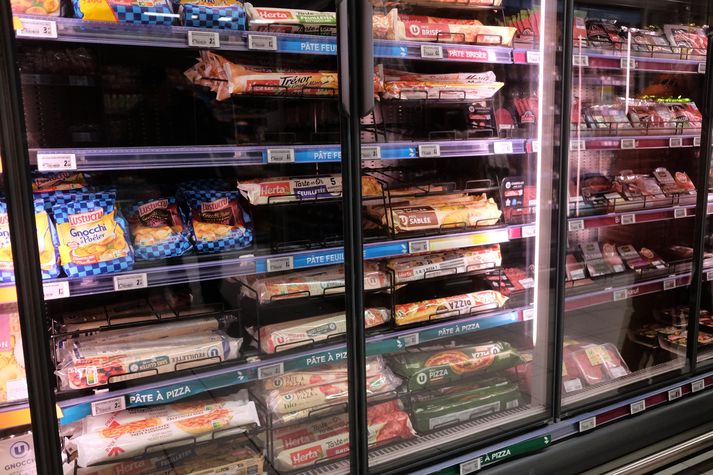
Stýribúnaður fyrir orku- og veitukerfi, inngangsstýringar í byggingar og myndavélakerfi eru á meðal kerfa sem stundum eru opin út á netið þar sem hver sem er gæti komist inn.
„Því miður eftir því sem tækin okkar eru meira tengd internetinu þá er þetta áhættan,“ segir Magni.