Netárásin sem gerð var á kæla og frystiskápa í nokkrum Evrópulöndum náði líka til Íslands.
„Gærdagurinn fór svolítið í að kortleggja Ísland gagnvart þessari árás og við höfum upplýsingar um að það voru allavega tveir sem voru undir í þessari sömu árás,“ segir Magni Reynir Sigurðsson, forstjóri CERT-IS. „Því miður voru enn þá greinilega einhverjir kælar sem voru enn þá opnir út á netið og hægt að tengjast þeim frá netinu, fara inn á þá og breyta þessum stillingum.“
„Við höfum upplýsingar um að þessi árás hafi haft árás á að minnsta kosti tvo kæla hér á landi.“
Magni Reynir segir að árásin hafi uppgötvast því sem næst um leið og hún hófst. Því olli hún litlu sem engu tjóni hér.
„Það hefur ekki komið í ljós hverjir standa á bak við þetta og í raun og veru er hálfómögulegt að segja til um það. Þar sem þessar árásir eru tiltölulega einfaldar í framkvæmd, því miður, þá er það á færi margra að fremja þær.“
Mikið tjón víða í Evrópu
Netárásir voru gerðar á matvöruverslanir í sjö löndum Evrópu í gær auk Íslands.
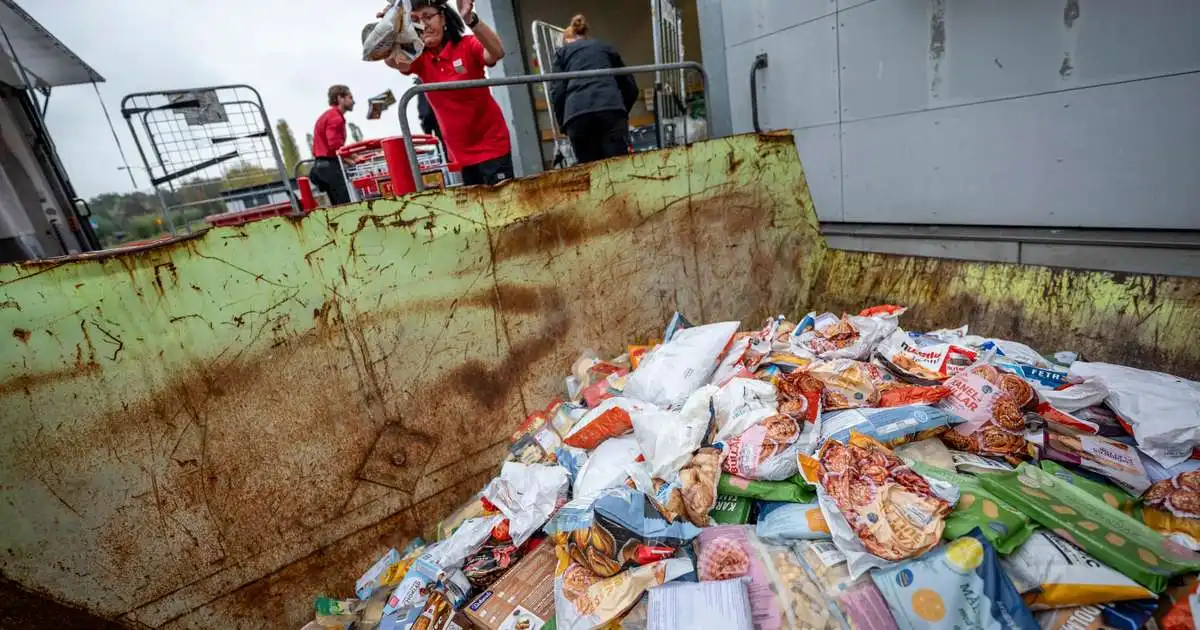
Verslanir í Belgíu, Lúxemborg, Svíþjóð, Finnlandi, Eistlandi, Hollandi og á Írlandi urðu illa fyrir barðinu á tölvuþrjótunum. Víða þurfti að henda miklum mat eftir að hitastigið í kælum og frystum var hækkað upp úr öllu valdi.
Kerfi sem ættu helst aldrei að vera nettengd
Magni Reynir segir ýmislegt hægt að gera til að verjast netárásum. Hann segir að búnaður sem þessi ætti helst aldrei að vera opinn út á netið. Einnig ætti að nota fjölþáttaauðkenningu til að tengjast inn á hugbúnaðinn. Hann segir að auk þess hafi ekki verið búið að uppfæra hluta hugbúnaðarins þar sem árásir tókust í gær.
Hann segir að margir hafi brugðist við eftir netárásir í síðasta mánuði og uppfært hugbúnað og eflt varnir.
Fréttin hefur verið uppfærð.