Tölvuþrjótar sem réðust á kæli- og frystiskápa víða í Evrópu gerðu líka árás hér á landi. Hún uppgötvaðist fljótt og olli litlu sem engu tjóni.
Guðmundur Arnar Sigmundsson, forstöðumaður netöryggis- og gagnaþróunar hjá Advania og fyrrverandi forstjóri CERT-IS, hvetur þá sem bera ábyrgð á rekstri kæla í stórmörkuðum til að tryggja að þeir séu ekki aðgengilegir fyrir opnu interneti. Tölvuþrjótar beini augljóslega spjótum sínum að matvörukerfum í stórmörkuðum.
Atlögurnar séu gerðar á netinu og séu skólabókardæmi um OT-árásir þar sem ráðist sé á stjórnkerfi sem stýra stærri tækjum í raunheimum. Fylgja þurfi ráðstöfunum eftir með því að herða öryggisstillingar og efla stillingar á aðgangi auk þess að fylgja leiðbeiningum framleiðenda.
Árásirnar undirstriki mikilvægi birgja í stafrænum heimi; framleiðendur kæla, verslanir og þeir sem setja þá upp séu skotmörk þrjótanna sem geta haft það markmið að valda skemmdum yfir í að stunda fjárkúganir.
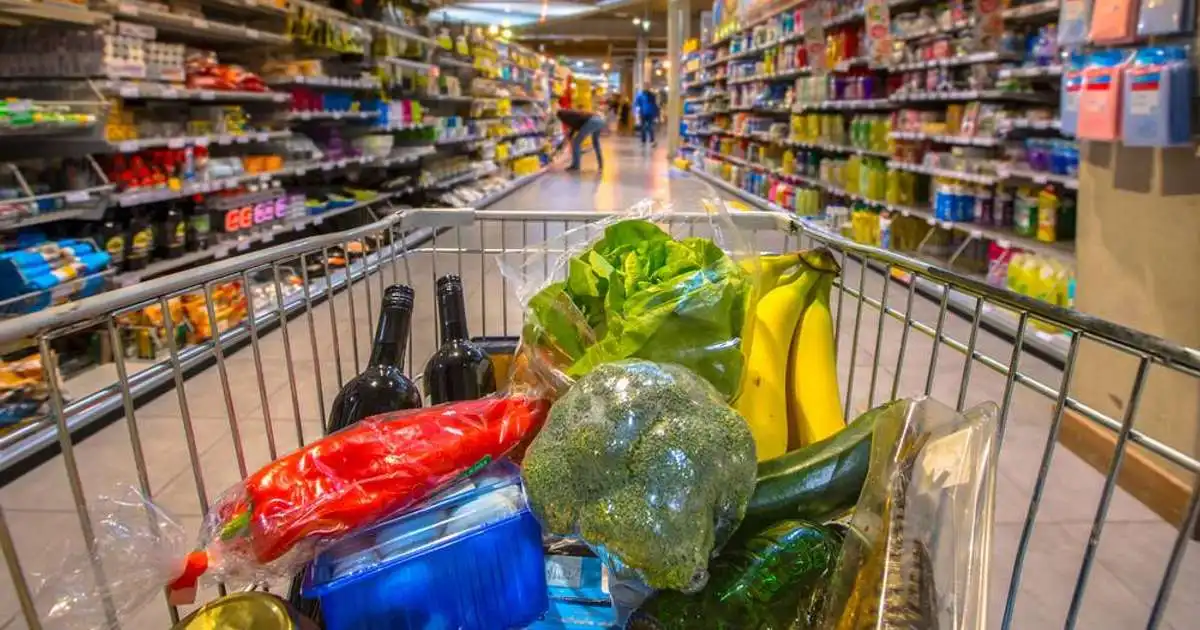
Matvæli skemmdust í stórmörkuðum í gær þegar netárás var gerð í sjö Evrópulöndum með þeim afleiðingum að hitastig kæla fór upp í 50 gráður. Netöryggisstofnanir í Svíþjóð, Belgíu og Bretlandi fylgjast náið með framvindu mála.
Magni Reynir Sigurðsson, forstjóri CERT-IS, segir enn ekki vitað hverjir gerðu árásirnar í gær. „Þessar árásir eru frekar einfaldar í framkvæmd, því miður. Því er það á færi margra að fremja þær.“